


Asime aborda las claves para reforzar la ciberseguridad de la industria ante el avance de las nuevas exigencias normativas
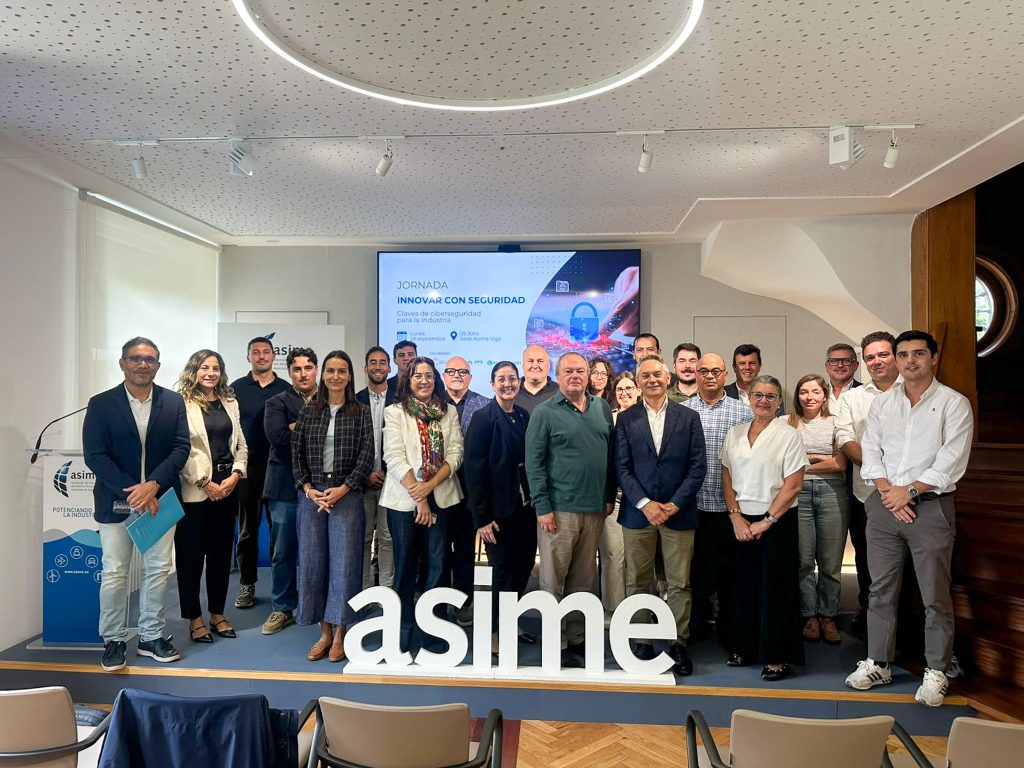
- Esta mañana tuvo lugar en la sede de Asime de Vigo la jornada ‘Claves de ciberseguridad para la industria’ en la que se profundizó en los principales desafíos a los que se enfrentan actualmente las empresas industriales en materia de ciberseguridad.
- La jornada además abordó la aplicación de ISO 27001 y el ENS, y las nuevas exigencias derivadas de NIS2.
- Los expertos incidieron en la necesidad de integrar la ciberseguridad en la estrategia de las empresas, preparar protocolos de respuesta ante incidentes y avanzar en la protección de los activos críticos.
Asime acogió esta mañana la jornada ‘Claves de ciberseguridad para la industria’, donde se analizaron los principales retos a los que se enfrentan las empresas industriales ante el incremento de las amenazas digitales y el avance de las nuevas exigencias regulatorias.
El encuentro reunió a expertos del Centro de Ciberseguridad Industrial (CCI), VPS Strategic y Forensic & Security, que abordaron la evolución de las amenazas, la protección de la cadena de valor, la integración de los entornos IT y OT, los sistemas de gestión basados en ISO 27001 y el Esquema Nacional de Seguridad (ENS) y las nuevas obligaciones asociadas a NIS2 y al Reglamento de Ciberresiliencia Europeo.
Durante la apertura, Enrique Mallón, secretario general de ASIME, destacó que la ciberseguridad se ha convertido en un factor estratégico para las empresas industriales, especialmente ante la creciente digitalización e interconexión de los procesos productivos.
Mallón puso en valor el papel de Asime a la hora de acercar a sus asociados conocimiento especializado sobre cuestiones que impactan directamente en su actividad y competitividad, facilitando el acceso a expertos y herramientas.
En este sentido, subrayó el compromiso de Asime de acompañar a sus empresas ante estos nuevos retos, especialmente en una materia que afecta cada vez más a la continuidad de la producción, la relación con clientes y proveedores y la competitividad.
La ciberseguridad industrial y el reto de la cadena de valor
La primera intervención, a cargo de Belén Pérez, coordinadora en Galicia del Centro de Ciberseguridad Industrial, abordó el panorama actual de la ciberseguridad industrial y los retos asociados a la protección de la cadena de valor.
Pérez explicó que la digitalización ha mejorado la eficiencia de los procesos, pero también ha incrementado la superficie de exposición de las organizaciones, especialmente en unos entornos industriales cuyos sistemas pueden tener ciclos de vida de 15, 20 o incluso 25 años. En este contexto, destacó la necesidad de integrar los entornos IT y OT y de tener en cuenta la especial relevancia de la disponibilidad de los procesos productivos.
Asimismo, incidió en la complejidad de las cadenas de suministro, en las que participan fabricantes, proveedores, integradores y mantenedores, y en la necesidad de definir responsabilidades y conocer los procesos críticos de cada organización.
En este sentido, defendió que “la ciberseguridad tiene que ser un pilar de la organización” y recomendó a las empresas identificar sus procesos y riesgos críticos, establecer responsabilidades claras y avanzar progresivamente en medidas como la realización de simulacros y la disponibilidad de copias de seguridad verificadas.
ISO 27001 y ENS: organizar la seguridad de la empresa
Luis Gómez, director de VPS Strategic, centró su intervención en los principales estándares y marcos de referencia para estructurar la seguridad de las organizaciones, con especial atención a ISO 27001 y el Esquema Nacional de Seguridad (ENS).
A partir de un escenario de incidente en el que una empresa deja de poder acceder a sus sistemas y maquinaria, Gómez explicó que “la ciberseguridad no es un producto que se compra, es una forma de organizarse”, y destacó que una interrupción de la producción puede tener un impacto inmediato sobre la actividad industrial: “a una empresa industrial no hace falta robarle los datos. Basta con pararle la planta”.
Asimismo, señaló que la ciberseguridad se está convirtiendo en un requisito comercial para muchas empresas, especialmente en sectores como automoción, naval, energía o defensa.
Gómez explicó las principales diferencias y puntos de conexión entre ISO 27001 y ENS, destacando que ambos marcos comparten aspectos como el análisis de riesgos, la definición de responsabilidades, la gestión de incidentes, la continuidad de negocio y el control de proveedores. En este sentido, recomendó aprovechar las sinergias entre ambos sistemas y adaptar su aplicación a las necesidades de cada organización.
En la parte práctica, planteó una hoja de ruta basada en el compromiso de la dirección, el inventario de activos, el análisis de riesgos, la aplicación de controles, la preparación ante incidentes y el establecimiento de indicadores.
NIS2 y la necesidad de anticiparse a las nuevas obligaciones
La tercera ponencia corrió a cargo de Pilar Vila, CEO y fundadora de Forensic & Security, que profundizó en las nuevas exigencias derivadas de NIS2 y su impacto en las empresas industriales y sus cadenas de suministro.
Vila explicó, a partir de un caso real, cómo un incidente puede extenderse por todo el ecosistema industrial y destacó la necesidad de abordar de forma conjunta los entornos IT y OT, ya que un ataque puede comenzar en los sistemas corporativos y terminar afectando a la planta. En este sentido, afirmó que “no podemos operar con dos normas diferentes, una para IT y otra para OT”, e incidió en la importancia de contar con planes de respuesta ante incidentes previamente definidos y probados.
En relación con NIS2, Vila señaló que sus exigencias pueden alcanzar también a empresas integradas en cadenas de suministro de entidades afectadas, a través de cuestionarios de seguridad, cláusulas contractuales, certificaciones o controles sobre los accesos remotos de proveedores.
Por ello, recomendó anticiparse a las nuevas obligaciones y trabajar previamente sobre una base tecnológica sólida, señalando que “La primera capa de ciberseguridad pasa por contar con una gestión madura y adecuada de los entornos IT y OT; a partir de ahí podremos implementar las medidas específicas de ciberseguridad.”
De la norma a la realidad: proteger la innovación industrial
Tras las tres intervenciones, la jornada continuó con una mesa redonda bajo el título ‘De la norma a la realidad: proteger la innovación industrial’, en la que participaron los tres ponentes y que fue conducida por Luz López, técnica de innovación y proyectos de Asime.
El coloquio permitió trasladar a la realidad empresarial los contenidos abordados durante las ponencias y profundizar en cuestiones como la aplicación práctica de las nuevas exigencias, la gestión de riesgos, la protección de los entornos IT y OT, el control de proveedores y la preparación ante posibles incidentes.
La jornada concluyó con un diálogo abierto con los asistentes, que pudieron plantear a los expertos sus dudas y cuestiones relacionadas con la protección de sus organizaciones y con los nuevos requerimientos regulatorios.
Con esta jornada, Asime continúa acercando conocimiento y herramientas prácticas a las empresas industriales para afrontar los retos asociados a la digitalización, reforzando la importancia de integrar la ciberseguridad en la estrategia empresarial y en la protección de los procesos, activos y capacidades industriales.
Asime aborda las claves para reforzar la ciberseguridad de la industria ante el avance de las nuevas exigencias normativas
Esta mañana tuvo lugar en la sede de Asime de Vigo la jornada ‘Claves de ciberseguridad para la industria’ en la que se profundizó en los principales…